Bollo auto, CERT-AGID: phishing ai danni dell’ACI e degli automobilisti
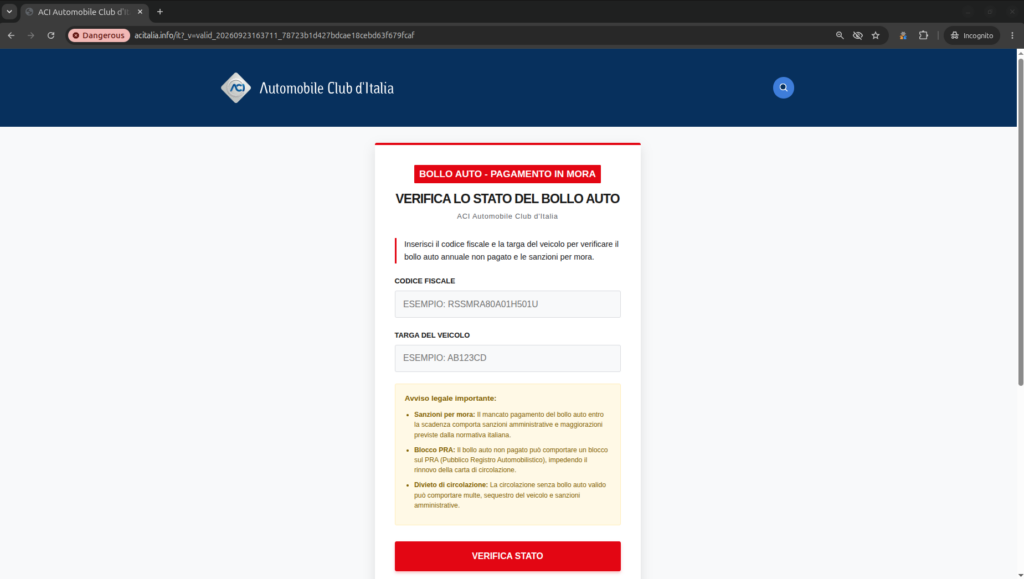
Bollo auto, l'allerta: in corso campagna di phishing (Immagine cert-agid.gov.it)
Verifica lo stato del bollo auto per evitare il pagamento di una sanzione. Sembra l’ACI ma non lo è. È in corso una campagna di phishing che sfrutta indebitamente nome, logo e grafiche dell’ACI per indurre le vittime a saldare una presunta morosità relativa al bollo auto. Si tratta di un nuovo tentativi di truffa, rilevato da CERT-AGID, il Computer emergency response team dell’Agenzia per l’Italia digitale. Il tentativo di frode sfrutta appunto nome e logo dell’Automobile Club d’Italia per indurre le potenziali vittime a saldare una presunta morosità relativa al bollo auto.
Il sito fraudolento e le richieste di dati
Il sito fraudolento, spiega CERT-AGID, è ospitato sui domini acitalia[.]info e acitalia[.]click, estranei ai canali istituzionali dell’ACI. Il portale riproduce una veste grafica riconducibile all’ente e prospetta l’esistenza di un bollo auto annuale non pagato entro la scadenza, con conseguenti sanzioni amministrative e maggiorazioni per mora. La prima pagina chiede alla vittima l’inserimento del codice fiscale e della targa del veicolo, con il pretesto di verificare lo stato del pagamento del bollo auto. Il messaggio fa leva sulle possibili conseguenze del mancato pagamento, quali sanzioni, fermo amministrativo e limitazioni alla circolazione.
Dopo l’inserimento dei dati richiesti, il sito mostra una pagina dedicata alle “Informazioni di contatto”, nella quale vengono raccolti nome, cognome, indirizzo email, numero di telefono e indirizzo di residenza completo di città, provincia e codice postale. Nell’ultima fase viene simulata una schermata di pagamento della sanzione, pari a € 15,87. La pagina riporta codice fiscale e targa precedentemente inseriti e richiede i dati completi della carta di pagamento: nome dell’intestatario, numero della carta, data di scadenza e CVV.
Servizio ufficiale solo con SPID o CIE
Attenzione: questi dati non vanno comunicati.
L’ACI mette a disposizione il servizio ufficiale per pagare il bollo auto esclusivamente tramite i sistemi di autenticazione della Pubblica Amministrazione, come SPID o CIE.
La richiesta di dati personali o bancari su un sito raggiunto tramite comunicazioni inattese, e senza aver prima effettuato il login con la propria identità digitale, deve essere considerata – avvisa l’alert – un possibile segnale di frode. Il CERT-AGID ha richiesto la dismissione dei domini individuati e ha informato l’ente coinvolto.
Il bollo auto torna protagonista
A pochi giorni dall’annuncio dell’esenzione del pagamento del bollo per un veicolo, nel 2027, e a determinate condizioni, il bollo auto torna protagonista in negativo. La campagna di phishing non è sfuggita a Codici.
“L’allerta diffusa dal CERT-AGID conferma un fenomeno che osserviamo con crescente preoccupazione – ha detto l’avvocato Antonella Votta, referente del Settore Privacy e Nuove Tecnologie di Codici – Parliamo di campagne di phishing sempre più sofisticate, capaci di riprodurre fedelmente la grafica e l’identità di enti pubblici come ACI per carpire la fiducia dei cittadini. In questo caso specifico, i truffatori non si limitano a sottrarre dati identificativi, come codice fiscale, targa e indirizzo, ma arrivano a richiedere gli estremi completi della carta di pagamento, un salto di qualità che espone le vittime a un danno economico diretto e non solo a un rischio di trattamento illecito dei dati personali”.
Come difendersi? E cosa può fare chi è caduto nella frode?
“Ai consumatori che, purtroppo, abbiano già inserito i propri dati sul sito fraudolento raccomandiamo di: contattare immediatamente la propria banca per bloccare la carta utilizzata, sporgere denuncia-querela e conservare screenshot e comunicazioni ricevute come prova – prosegue Votta – Il pagamento del bollo auto avviene esclusivamente attraverso i canali ufficiali della Pubblica Amministrazione, con autenticazione SPID o CIE: qualunque richiesta di dati personali o bancari al di fuori di questo perimetro deve essere considerata, a prescindere dall’aspetto grafico del sito, un campanello d’allarme”.
About The Author